
Ce trebuie sa stii
Hackerii au transformat propriul sistem Robinhood într-o armă de phishing

Weekendul trecut, mai mulți utilizatori Robinhood au primit în inbox un mesaj care arăta impecabil. Antetul era corect, adresa expeditorului aparținea companiei, iar Gmail nu a ridicat nicio suspiciune. Mesajul a aterizat chiar în firul cu alerte legitime trimise anterior de platformă. Pentru un client obișnuit, totul indica o notificare de rutină. Era, de fapt, un atac de phishing care urmărea să golească conturile de brokeraj și portofelele de criptomonede asociate.
Până duminică seara, atacatorii reușiseră să-și livreze mesajele false prin canalul oficial de notificări al Robinhood. Nu au spart nicio parolă și nu au compromis vreo cheie criptografică. Cercetătorii de securitate au descris episodul ca pe o demonstrație rară a felului în care un atac poate ocoli toate filtrele defensive care, în teorie, ar fi trebuit să-l oprească.
Un mesaj autentic, dar cu intenție criminală
Campania a devenit periculoasă tocmai pentru că folosea infrastructura reală a Robinhood. Mesajul venea de pe no-reply@robinhood.com, adresa de pe care platforma trimite zilnic alertele și confirmările. Sistemele standard de autentificare a e-mailurilor au confirmat totul fără ezitare.
Pentru cititorul mai puțin familiarizat cu jargonul tehnic, DKIM, SPF și DMARC funcționează ca un pașaport pentru e-mail. SPF verifică dreptul serverului expeditor de a trimite mesaje în numele unui domeniu. DKIM atașează o semnătură criptografică pe care destinatarul o poate verifica. DMARC le combină pe primele două și aplică o politică în caz de eșec. Când toate trei trec, mesajul este considerat tehnic autentic. Iar în acest caz chiar era. Doar că Robinhood nu îl trimisese cu intenția pe care credeau utilizatorii.
Cercetătorul în securitate Abdel Sabbah a publicat rapid o analiză pe X, descriind atacul drept “aproape frumos” într-un sens întunecat al cuvântului. Eleganța tehnică a operațiunii contrasta puternic cu scopul ei brutal, golirea conturilor de brokeraj ale victimelor.
Așa cum observă Mihai Popa, analist și editorialist la Cryptology.ro, platforma de știri și analize crypto în limba română, episodul demonstrează că vechile sfaturi de igienă digitală au început să-și piardă din eficiență. Publicul român, tot mai prezent pe lista criptomonede tranzacționate prin aplicații mobile, are nevoie să-și recalibreze reflexele de protecție.
Trucul punctului din Gmail care a deschis ușa
Reconstituirea pas cu pas arată că hackerul a exploatat două particularități banale ale infrastructurii web moderne, combinate într-un mod pe care nimeni nu pare să-l fi anticipat.
Primul element este ceea ce comunitatea tehnică numește “dot trick”. Gmail are o caracteristică rar discutată în afara cercurilor de specialiști, ignoră complet punctele din partea adresei aflată înaintea simbolului @. Astfel, nume.prenume@gmail.com și numeprenume@gmail.com ajung în aceeași căsuță, fără ca utilizatorul să configureze ceva. Este o moștenire din primele zile ale serviciului, gândită inițial pentru flexibilitate.
Restul internetului însă nu împărtășește această convenție. Pentru orice sistem care procesează strict adresele, cele două variante reprezintă identități complet diferite. Robinhood, ca aproape orice platformă financiară, tratează e-mailurile ca șiruri unice de caractere. Dacă o adresă este deja înregistrată, sistemul refuză duplicatele. Dar dacă pui un punct unde nu era, devine, din perspectiva platformei, o adresă nouă, gata să fie folosită pentru un cont nou.
Atacatorul a creat un cont Robinhood folosind o variantă “cu puncte” a unei adrese Gmail pe care o controla deja sub forma fără puncte. Pentru Robinhood, era o adresă nouă, validă, neînregistrată. Pentru Gmail, era exact aceeași căsuță de la care primea oricum toate mesajele.
Codul HTML care a transformat alerta în capcană
Aici intervine al doilea element, mai sofisticat. La crearea contului, platformele financiare cer informații despre dispozitivul de autentificare, inclusiv numele acestuia. Robinhood folosește aceste date pentru a trimite alerte când detectează o autentificare nouă, suspectă sau dintr-o locație neobișnuită.
În loc să introducă un nume de telefon sau de laptop, atacatorul a pus în acel câmp un bloc de cod HTML brut. Când Robinhood a generat e-mailul automat de “activitate nerecunoscută”, șablonul a luat acel text și l-a inserat exact așa cum era. Nu a fost filtrat, nu a fost procesat, nu a fost transformat în text simplu. Codul HTML s-a executat în interiorul mesajului, transformând o alertă banală de securitate într-o pagină vizuală complet diferită, cu link-uri controlate de atacator.
Tehnic, vorbim despre o vulnerabilitate clasică, cunoscută drept “lipsă de sanitizare” a datelor introduse de utilizator. Practic, este una dintre cele mai vechi greșeli din dezvoltarea web. Manualele pentru începători o tratează în primele capitole. Faptul că o platformă financiară care gestionează miliarde de dolari în active a lăsat o astfel de breșă deschisă spune ceva despre presiunea pe viteză și auditurile incomplete care apar chiar și în industriile cele mai reglementate.
Combinând cele două tehnici, atacatorul obținea un mesaj care trecea verificările tehnice pentru că era trimis efectiv de pe serverele Robinhood. Venea de pe adresa autentică a platformei. Era plasat de Gmail în firul de discuții cu alte mesaje de securitate primite anterior. În interior, un link care părea o cerere obișnuită de verificare ducea la o pagină web controlată de atacator, copie aproape perfectă a interfeței Robinhood, care cerea datele de autentificare și codul de securitate cu doi factori.
Reacții și avertismente din comunitatea crypto
În câteva ore de la primele rapoarte, voci proeminente din ecosistem au început să distribuie avertismente. David Schwartz, directorul tehnic al Ripple, a scris pe X că orice e-mail aparent venit de la Robinhood în acel moment, chiar dacă provenea cu adevărat din sistemul lor de mesagerie, ar putea fi o încercare de phishing. A descris tehnica drept “destul de vicleană”. Formularea spune mult, venind din partea unei persoane obișnuite să vadă atacuri sofisticate asupra industriei financiare digitale.
Jurnalista Laura Shin, una dintre cele mai cunoscute reportere din spațiul crypto, a transmis același avertisment către aproape un sfert de milion de urmăritori. Reacția rapidă a comunității a avut un efect concret. Până duminică noaptea, o bună parte din potențialii destinatari fuseseră deja avertizați prin canale alternative să nu dea click pe nimic.
Un precedent ignorat de la Google
Atacul asupra Robinhood nu a apărut din senin. În aprilie 2025, Nick Johnson, dezvoltatorul principal al Ethereum Name Service, documentase un episod aproape identic care implica chiar Google. Atacatorii folosiseră trucuri foarte asemănătoare pentru a livra e-mailuri de phishing semnate criptografic, care păreau să provină de la no-reply@google.com. Mecanismul difera în detalii, dar era identic ca filozofie. Tot exploatarea funcționalităților legitime ale unei infrastructuri de încredere pentru a păcăli sistemele de verificare.
Lecția formulată atunci de Johnson era simplă. Orice sistem care permite utilizatorilor să injecteze conținut în e-mailuri generate automat reprezintă un vector potențial de atac. În cele douăsprezece luni dintre cele două incidente, problema fundamentală nu pare să se fi diminuat. Companiile continuă să trateze datele introduse de utilizatori cu mai multă încredere decât merită, mai ales atunci când acele date ajung în mesaje generate automat și trimise prin sisteme cu reputație bună.
Ce poți face concret pentru a-ți proteja contul
Sfaturile vechi pentru identificarea phishing-ului ar fi eșuat în acest caz. Verificarea adresei expeditorului nu ar fi ajutat, pentru că adresa era reală. Căutarea unui domeniu fals nu ar fi avut succes, pentru că domeniul era cel autentic. Atenția la greșelile gramaticale nu ar fi fost relevantă, pentru că mesajul venea, până la urmă, dintr-un șablon legitim al companiei.
Singurul lucru fals era intenția, iar intenția nu se citește cu ochiul liber. Pentru o privire de ansamblu asupra felului în care evoluează aceste tehnici, merită consultat un ghid complet de protecție împotriva escrocheriilor crypto, care pune în context și alte tipuri de fraude la care sunt expuși utilizatorii.
Câteva obiceiuri merită construite din timp, înainte ca un mesaj fals să-ți ajungă în inbox. Cheile de securitate fizice de tip FIDO2, cum este YubiKey, oferă un nivel de protecție mult mai greu de spart. Acestea verifică criptografic adresa exactă a site-ului pe care încerci să te autentifici. O pagină de phishing bine făcută poate copia perfect aspectul Robinhood, dar nu poate copia adresa reală. Cheia fizică va refuza pur și simplu autentificarea către un site fals.
Când primești un e-mail care anunță activitate suspectă, deschide aplicația sau site-ul direct, tastând adresa în browser. Nu folosi niciodată link-ul din mesaj, oricât de autentic ar părea. Dacă există într-adevăr o problemă, o vei vedea reflectată în interfața platformei. Acest reflex simplu rezolvă majoritatea atacurilor moderne, indiferent cât de sofisticate sunt.
Un manager de parole bun completează automat câmpurile de autentificare doar pe domeniile pentru care a fost configurată parola. Aplicații precum 1Password, Bitwarden sau Dashlane funcționează după acest principiu. Dacă ajungi pe o pagină falsă care imită aspectul Robinhood, dar are o adresă diferită, managerul nu îți va sugera nimic. Tăcerea aplicației devine, în acel moment, un avertisment.
Atacatorii pun aproape întotdeauna o componentă de urgență în mesajele lor. “Cineva s-a conectat din altă țară”, “contul tău va fi suspendat în 24 de ore”, “verifică acum sau pierzi accesul”. Aceste formulări nu sunt accidentale, sunt gândite să te facă să acționezi înainte să gândești. Reflexul corect este invers. Cu cât un mesaj încearcă mai mult să te grăbească, cu atât mai mult ar trebui să încetinești și să verifici independent.
Documentarea realizată de jurnalistul Mihai Popa pentru Cryptology.ro subliniază că aceste atacuri marchează o tranziție clară. Phishing-ul artizanal, ușor de recunoscut printr-o adresă suspectă sau o gramatică șchiopătândă, lasă locul unei etape în care chiar arhitectura platformelor mari devine, fără voia ei, complice la înșelăciune.
Phishing-ul a intrat într-o nouă etapă
Episodul Robinhood este un studiu de caz despre cum arată phishing-ul din 2026 comparativ cu cel din 2016. Atacurile s-au mutat dinspre domeniile false grosolane înspre exploatarea simbiotică a infrastructurilor legitime. În loc să imite o platformă din afară, atacatorii au învățat că este mai eficient să o folosească din interior, prin orice fereastră tehnică pe care o pot găsi.
Pentru utilizatorul obișnuit, igiena digitală nu se mai poate baza pe verificări simple. Companiile, la rândul lor, vor trebui să-și extindă auditurile de securitate până la fiecare câmp de input și fiecare șablon automat. Asumarea trebuie să fie că un atacator suficient de motivat va găsi crăpătura ignorată. Următorul atac de acest tip, pe o altă platformă, este aproape sigur deja în pregătire. Cine a citit cu atenție povestea Robinhood are, măcar, șansa să-l recunoască atunci când va sosi.

Ce trebuie sa stii
Plata cu cardul pare simplă pentru client, dar în spate se întâmplă mai multe lucruri

O plată cu cardul durează uneori mai puțin decât scoaterea banilor din portofel. Cardul este apropiat de terminal, apare confirmarea și clientul pleacă. În spatele acestor câteva secunde există însă o succesiune de mesaje între comerciant, furnizorii de servicii de plată, rețeaua cardului și banca emitentă.
Terminalul nu ține pur și simplu o evidență locală a banilor. El transmite o cerere de autorizare. Sistemele implicate verifică dacă tranzacția poate fi acceptată în condițiile aplicabile cardului și contului. După autorizare urmează procesul de compensare și decontare, prin care sumele ajung, conform fluxului contractual, către comerciant.
Explicația despre cum funcționează un POS este mai ușor de urmărit dacă separăm autorizarea de decontare. Faptul că pe ecran apare „aprobat” nu înseamnă că toate transferurile dintre participanți s-au încheiat în aceeași secundă. Confirmarea permite finalizarea cumpărăturii, iar procesele financiare continuă în infrastructura de plăți.
Plățile contactless schimbă mai ales modul în care cardul sau dispozitivul comunică cu terminalul la punctul de vânzare. Ele nu elimină restul circuitului. Din perspectiva clientului, diferența este comoditatea. Din perspectiva comerciantului, rămân importante conexiunea, contractul de acceptare și funcționarea infrastructurii.
Pentru comercianți, costul acceptării cardului poate include tarife stabilite prin contractele cu furnizorii implicați. Structura exactă diferă, motiv pentru care nu are sens să fie presupus un procent universal. În schimb, avantajele operaționale sunt ușor de observat: mai puțin numerar de gestionat și posibilitatea de a accepta plata de la clienți care nu au cash.
Există și situații în care tranzacția este refuzată. Cauza poate fi banală, cum ar fi lipsa fondurilor disponibile, o limită, o problemă de conectivitate sau o măsură de securitate. Mesajul de la terminal nu explică întotdeauna în detaliu motivul, iar comerciantul nu are acces la toate informațiile despre contul clientului.
Pentru cine vrea să clarifice vocabularul din jurul plăților, resurse editoriale precum creditinfo.ro pot completa explicațiile băncii sau ale comerciantului. Ideea esențială rămâne aceeași: terminalul este punctul vizibil al unui sistem mai mare, nu locul în care banii sunt mutați de unul singur.
Securitatea este o parte importantă a sistemului. Terminalele și rețelele folosesc mecanisme prin care datele sunt protejate și tranzacțiile suspecte pot fi oprite sau verificate suplimentar. Clientul nu vede toate aceste filtre, iar comerciantul nu primește acces la informații sensibile care nu îi sunt necesare pentru vânzare.
Bonul de la POS și bonul fiscal au roluri diferite. Primul confirmă operațiunea de plată prin card, în timp ce documentul fiscal ține de evidența vânzării potrivit regulilor aplicabile comerciantului. Faptul că ambele pot fi tipărite în același moment nu le transformă în același document.
Pentru cumpărător, cea mai bună rutină este simplă: verifică suma înainte de confirmare și urmărește ulterior tranzacțiile din cont. Plățile rapide sunt comode tocmai pentru că reduc fricțiunea, dar aceeași comoditate face utilă o verificare periodică a extrasului.
Pentru comerciant, o procedură clară pentru plăți nereușite evită discuțiile inutile la casă. O tranzacție refuzată nu trebuie reluată la nesfârșit fără verificare, iar o plată aparent duplicată trebuie clarificată prin istoricul terminalului și al contului, nu doar după impresia de moment.
Înțelegerea acestor etape ajută și când apar întârzieri. Clientul știe că aprobarea, afișarea în aplicație și decontarea comerciantului sunt momente diferite, iar o neconcordanță poate fi verificată fără presupunerea că terminalul a transferat instantaneu suma finală.
Tocmai această infrastructură face ca plata să pară simplă. Experiența bună ascunde complexitatea, nu o elimină. Atunci când sistemul funcționează, clientul vede doar suma și confirmarea. Când apare o eroare, devine vizibil faptul că plata depinde de mai multe verigi care trebuie să comunice între ele.

O avertizare a motorului și o urmă de ulei în compartimentul acestuia pot trimite proprietarul unui Focus 2 diesel către două căutări diferite: supapa EGR și capacul culbutorilor. Componentele au roluri distincte, iar apariția lor în aceeași discuție despre reparație nu justifică înlocuirea simultană. Pentru un Ford Focus 2 1.6 TDCi, identificarea pieselor începe cu constatarea atelierului, apoi continuă cu verificarea configurației și a codurilor necesare.
Două circuite cu funcții diferite
Sistemul EGR recirculă controlat o parte din gazele de evacuare către admisie, contribuind la limitarea formării oxizilor de azot. Documentația tehnică Motorservice descrie legătura dintre această funcție, comanda supapei și monitorizarea motorului. O abatere poate avea mai multe cauze în sistem. Denumirea EGR identifică o funcție a ansamblului de admisie și evacuare, fără să descrie toate problemele care pot apărea sub capotă.
Ventilația carterului gestionează gazele care ajung în interiorul motorului pe lângă ansamblul pistonului și segmenților. Separarea uleiului și controlul presiunii fac parte din această zonă tehnică. Motorservice arată că defecțiunile ventilației pot influența presiunea internă și pierderile de ulei. Acest circuit trebuie deosebit de recircularea gazelor de evacuare, chiar dacă evaluarea unui motor poate impune examinarea mai multor sisteme în aceeași vizită.
Pentru o cerere privind un EGR pentru Ford Focus 2 1.6 TDCi, pagina dedicată de pe AltgradAuto.ro oferă un punct de pornire comercial. Reperul se alege după identificarea vehiculului și după rezultatul diagnozei. Faptul că o piesă apare la căutarea aceleiași cilindree nu este suficient pentru comandă: trebuie confirmate varianta motorului, codul relevant și ansamblul efectiv solicitat de atelier.
Ce spune un cod de eroare despre EGR
Codul citit cu aparatul de diagnoză descrie o abatere detectată, iar interpretarea lui cere verificări suplimentare. Motorservice explică, de exemplu, că P0401 privește un debit EGR insuficient, iar P0402 unul excesiv. În explicațiile tehnice apar cauze care țin de depuneri, acționare sau informația furnizată de debitmetrul de aer. Codul nu trebuie convertit automat în numele unei piese de cumpărat.
Pentru proprietar, rezultatul util al diagnozei este formularea clară a defectului constatat și a componentei propuse pentru înlocuire. Atelierul poate explica ce a verificat și pe ce bază a separat o problemă a supapei de una a comenzii sau a componentelor asociate. Această explicație permite pregătirea unei comenzi coerente, fără achiziționarea succesivă a mai multor repere în speranța că unul va rezolva simptomul.
Dacă au mai existat intervenții, informațiile despre ele trebuie adăugate istoricului disponibil mecanicului. Contează piesele schimbate, momentul reapariției problemei și observațiile făcute în utilizare. Aceste date ajută la înțelegerea cazului concret, fără a înlocui măsurătorile. Un articol despre întreținere poate clarifica rolul componentelor, dar nu poate stabili de la distanță cauza unei funcționări neregulate a unui anumit motor.
Capacul culbutorilor se evaluează ca ansamblu
Capacul culbutorilor închide și etanșează zona superioară a motorului. MAHLE explică faptul că anumite construcții moderne pot integra separatoare de ulei, supape de reglare a presiunii sau alte elemente. Acestea sunt exemple de proiectare, nu o descriere universală pentru toate variantele Focus. Configurația exactă se verifică în documentația reperului, înainte de a presupune că o ofertă include aceleași funcții sau componente auxiliare.
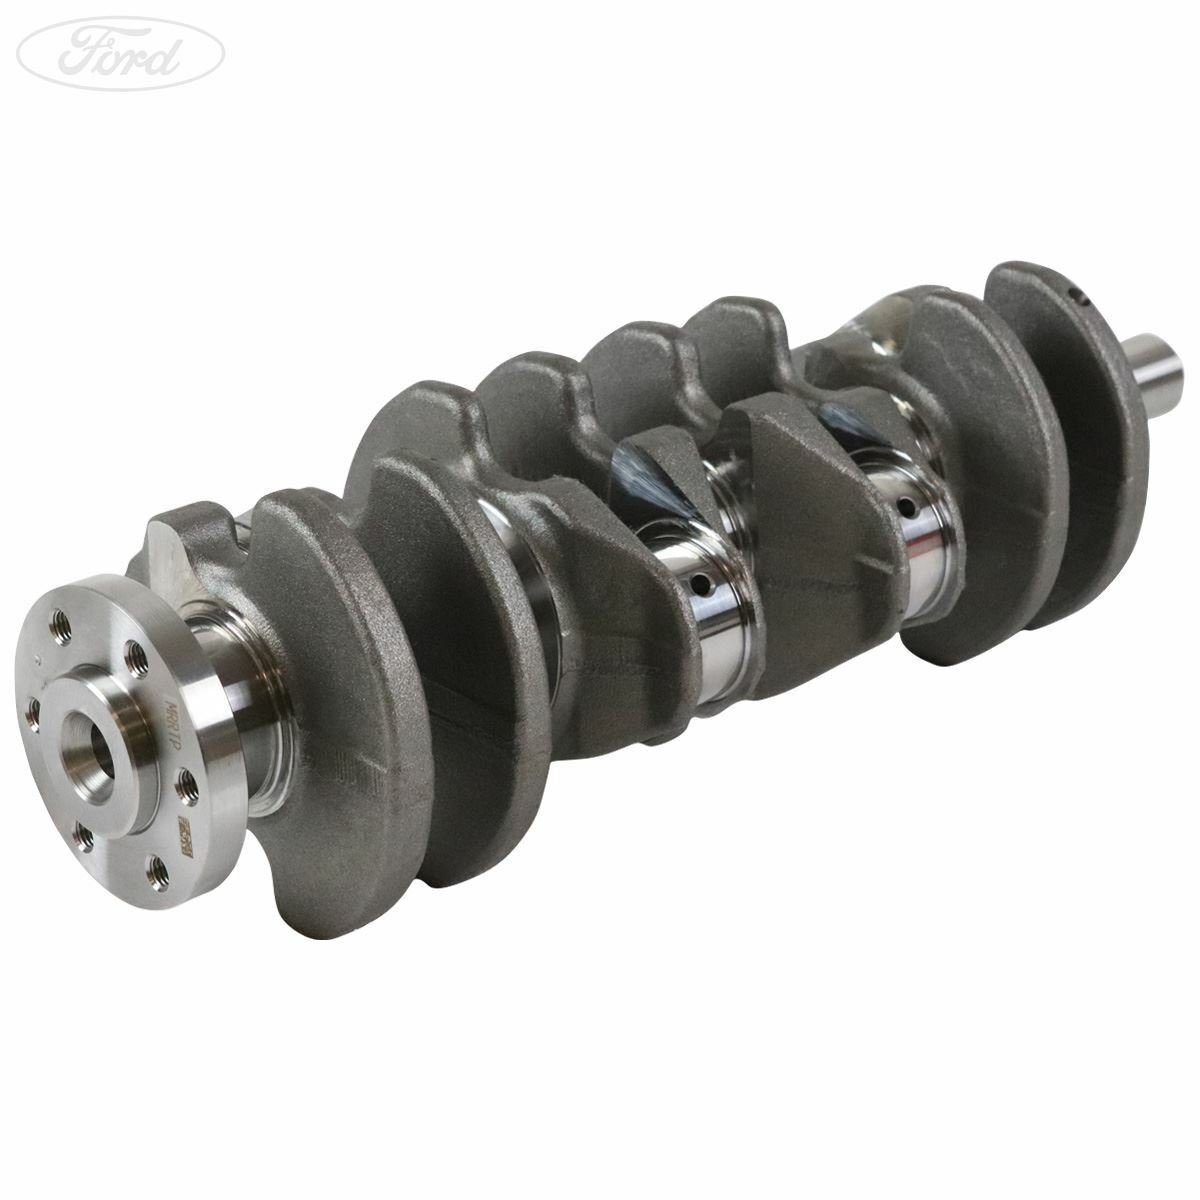
O urmă de ulei cere localizarea sursei și examinarea stării pieselor. În documentația MAHLE, îmbătrânirea materialului, deformarea și deteriorarea mecanică apar între cauzele posibile ale problemelor capacului. Garnitura și capacul complet trebuie diferențiate în cererea de ofertă. Înlocuirea unui element de etanșare nu poate fi considerată automat suficientă dacă ansamblul este deteriorat, iar concluzia aparține verificării efectuate în atelier.
Presiunea din carter oferă un alt motiv pentru evaluarea sistemului în ansamblu atunci când diagnosticul o impune. Documentația Motorservice arată că o ventilație defectă poate contribui la presiune excesivă și pierderi de ulei. Aceasta nu dovedește că orice scurgere provine din ventilație sau că fiecare capac trebuie înlocuit complet. Reparația urmărește cauza identificată și starea componentelor, nu o asociere făcută doar după simptome generale.
Configurația motorului decide reperul comandat
O solicitare pentru un capac de culbutori pentru Ford Focus 2 1.6 TDCi poate porni din categoria dedicată componentelor chiulasei și accesoriilor, apoi continua cu selectarea mașinii și confirmarea reperului. Categoria reunește produse pentru aplicații diferite, astfel că fiecare capac trebuie verificat pentru motorul concret. Anul, codul motorului și seria de șasiu se corelează cu descrierea piesei, pentru a evita alegerea pe baza denumirii generale Focus 2 sau a unei fotografii asemănătoare.
Codul de pe piesa existentă poate completa identificarea, dacă este lizibil și corect interpretat. Este utilă o fotografie care arată marcajele și racordurile relevante, pusă în legătură cu datele vehiculului. Dacă furnizorul propune un cod de înlocuire, corespondența trebuie explicată. Un număr diferit nu dovedește singur incompatibilitatea, dar nici o asemănare vizuală nu confirmă că două ansambluri au aceeași aplicație.
Conținutul pachetului influențează atât comparația ofertelor, cât și pregătirea lucrării. Pentru fiecare reper se clarifică ce garnituri și accesorii sunt incluse și ce trebuie comandat separat. Supapa EGR, o garnitură și un capac complet sunt poziții comerciale diferite. Lista atelierului poate fi transcrisă într-o cerere cu denumire, cod și cantitate, astfel încât toate ofertele analizate să privească aceeași intervenție stabilită.
Reparația se închide prin verificarea rezultatului
După montaj, verificările prevăzute pentru intervenție stabilesc dacă problema identificată a fost rezolvată. Acestea țin de procedura atelierului și de sistemul asupra căruia s-a lucrat. Proprietarul poate păstra documentele pieselor, constatarea inițială și explicația lucrării efectuate. Dacă apare ulterior un simptom, istoricul îi oferă mecanicului repere concrete și evită reluarea discuției de la o listă de presupuneri despre componente.
Catalogul AltgradAuto.ro susține etapa de identificare și cumpărare prin organizarea reperelor pe modele și categorii. O comandă pregătită după diagnoză precizează ce se schimbă și de ce este necesar acel produs. EGR-ul și capacul culbutorilor rămân componente cu funcții proprii, care pot fi verificate separat sau în contextul aceleiași investigații. Alegerea lor se face pentru reparația documentată a mașinii, fără a presupune că trebuie cumpărate împreună.

Majoritatea firmelor își măsoară succesul prin clienții noi. Câți au venit luna aceasta, câte comenzi noi, câte contracte semnate. Mult mai puține se uită la câți dintre clienții de anul trecut au revenit. Și tocmai acolo se ascunde profitul, pentru că un client care cumpără a doua oară costă mult mai puțin decât unul atras de la zero.
Diferența dintre un client ocazional și unul fidel nu stă, de obicei, în preț. Stă în cum s-a simțit după prima interacțiune.
Prima experiență decide aproape totul
Clientul nou testează firma. Dacă livrarea întârzie fără explicații, dacă factura vine greșit sau dacă nimeni nu răspunde la telefon când are o problemă, nu se mai întoarce. Nu face reclamație, nu lasă o recenzie negativă. Pur și simplu dispare. Firmele care vor clienți fideli investesc mai întâi în procesele de bază: comunicare clară, termene respectate, probleme rezolvate repede.
Un telefon scurt sau un mesaj personal după prima comandă, întrebând dacă totul a fost în regulă, costă două minute. Efectul este disproporționat de mare.
Cunoaște-ți clienții pe nume
Brutăria din colț care știe ce pâine iei în fiecare dimineață are un avantaj față de supermarket pe care niciun program de fidelitate nu îl poate copia complet. Firmele mai mari pot recrea o parte din acest efect cu date bine organizate: istoricul comenzilor, preferințele, momentele importante. Un CRM pentru firme mici nu trebuie să fie complicat ca să permită unui angajat să vadă, înainte de un apel, ce a cumpărat clientul data trecută și ce problemă a avut.
Programele de fidelitate care chiar funcționează
Cardul cu ștampile la cafenea are succes pentru că e simplu și recompensa e aproape. Programele cu puncte greu de acumulat și reguli ascunse în termeni și condiții enervează mai mult decât ajută. Recompensa trebuie să fie vizibilă, accesibilă și reală. O reducere la a cincea comandă, un produs gratuit după un anumit număr de vizite, acces prioritar la noutăți.
Retailul are cea mai lungă experiență în acest domeniu, iar lecțiile despre clienții fideli în retail se aplică surprinzător de bine și în servicii sau în comerțul online.
Comunicarea după vânzare
Multe firme își amintesc de client doar când au ceva de vândut. Un mesaj care aduce ceva util, cum ar fi un sfat de întreținere pentru produsul cumpărat, o reamintire că se apropie revizia mașinii sau o informație relevantă din domeniu, menține relația fără să pară insistent. Frecvența contează. Un email pe lună e acceptabil. Trei pe săptămână duc direct la dezabonare.
Reclamația, o oportunitate ratată des
Paradoxal, un client care a avut o problemă rezolvată rapid și corect devine adesea mai loial decât unul care nu a avut nicio problemă. A văzut cum se comportă firma când lucrurile merg prost. Cheia este ca angajații care primesc reclamațiile să aibă autoritatea de a rezolva situația pe loc, fără aprobări pe trei niveluri. O rambursare, un produs înlocuit sau o reducere la următoarea comandă costă puțin comparativ cu valoarea unui client pierdut.
Recompensează și recomandările
Clienții fideli sunt și cei mai buni agenți de vânzări. Un program simplu de recomandare, în care atât clientul vechi, cât și cel nou primesc un beneficiu, transformă loialitatea în creștere. Funcționează excelent în servicii unde încrederea contează mult: frizerie, service auto, contabilitate, cursuri.
Ce măsori
Rata de revenire a clienților, valoarea medie pe client de-a lungul timpului și intervalul dintre două comenzi spun mai mult despre sănătatea unei afaceri decât numărul de clienți noi. Dacă rata de revenire scade, ceva s-a stricat în experiența oferită, chiar dacă vânzările totale încă arată bine. Semnalul apare de obicei cu câteva luni înaintea scăderii veniturilor.
Pentru alte teme legate de creșterea unei afaceri, de la finanțare la resurse umane, merită urmărită o publicație pentru antreprenori care tratează problemele firmelor românești din perspectiva celor care le conduc zi de zi.
Fidelitatea nu se cumpără cu reduceri. Se construiește din promisiuni mici respectate de fiecare dată, până când clientul nu mai are niciun motiv să caute în altă parte.


Plata cu cardul pare simplă pentru client, dar în spate se întâmplă mai multe lucruri
O plată cu cardul durează uneori mai puțin decât scoaterea banilor din portofel. Cardul este apropiat de terminal, apare confirmarea...

EGR Ford Focus 2 1.6 TDCi și capacul culbutorilor în catalogul AltgradAuto.ro
O avertizare a motorului și o urmă de ulei în compartimentul acestuia pot trimite proprietarul unui Focus 2 diesel către...

Încălzitoare pe gaz pentru terasa exterioară: criterii utile pentru compararea modelelor
Când compari două modele de încălzitor pe gaz, nu te uita la putere în primul rând. Uită-te la raportul dintre...

Creatina și masa musculară: ce îți arată, de fapt, cântarul
Sursa foto: Pexels.com Pentru adulții care încep antrenamentele de forță sau vor să își dezvolte masa musculară, primele zile de...

Parchet vinil click sau lipit: Cum alegi varianta potrivită pentru casa ta și de ce greșelile se fac sub placă, nu la suprafață
Sursa foto: Magnific.com Un parchet vinil poate arăta perfect în cutie și poate crea probleme la câteva săptămâni după montaj....

Cum transformi clienții ocazionali în clienți fideli
Majoritatea firmelor își măsoară succesul prin clienții noi. Câți au venit luna aceasta, câte comenzi noi, câte contracte semnate. Mult...

Studenți, fotografi și mentori pornesc „Pe Mureș în jos” pentru a documenta patrimoniul din Mureș și Harghita
Romania Student Tour 2026 „Pe Mureș în jos” În perioada 29 octombrie – 1 noiembrie 2026, sub egida Ministerului Muncii,...

Oud și parfumuri orientale de lux: de unde începi și ce branduri merită descoperite
Poate ai remarcat cândva un parfum cu oud pe haina cuiva, într-un lift sau la o cină: un miros cald,...

Cum să alegeți cele mai potrivite parfumuri pentru femei
Alegerea unui parfum potrivit poate transforma o simplă rutină de îngrijire într-o experiență personală plăcută, oferindu-vă posibilitatea de a vă...

Negru mat, crom sau finisaje metalice moderne? Cum coordonezi bateria de duș cu celelalte accesorii
Amenajarea unei băi moderne nu înseamnă doar alegerea unor obiecte sanitare practice, ci și crearea unui decor armonios, în care...


-
 Localeacum 4 days
Topala Travel: Transport Persoane Sigur și Confortabil Spre Italia și Germania
-
acum 6 days
Ce vitamine sunt bune pentru piele și păr? Ghid pentru o rutină de frumusețe completă
-
 Localeacum 4 days
TUYA Bucharest lansează o serie de evenimente Dinner & Show. Prima ediție, Halloween Night – Experience by Prestige, are loc pe 31 octombrie
-
 Ce trebuie sa stiiacum 7 days
Cum organizezi o seară romantică în cuplu – 5 idei care să te inspire
-
 Economieacum 5 days
Aprovizionarea unei patiserii, de la comanda la raft
-
 Ce trebuie sa stiiacum 7 days
Nadia Comăneci, la podcastul „Pe Drept Cuvânt”: „Tabela nu putea afișa nota 10. Toată lumea credea că e imposibil.”
-
 Ce trebuie sa stiiacum 5 days
12 aspecte pe care trebuie să le știi înainte de un test drive
-
 Ce trebuie sa stiiacum 4 days
Care este diferența dintre un filtru de apă și un purificator de apă?